Estudo de caso · Infraestrutura / Segurança
Modernização de Backup — arquivos legados → conteúdo endereçável, criptografia e imutabilidade
Um estudo de caso sanitizado sobre a migração de backups com arquivos datados e cópias espelhadas para um repositório Kopia endereçado por conteúdo, replicado em camadas local, portátil, fria e na nuvem. Criptografia no cliente, verificações semanais de integridade, testes mensais de restauração e uma camada de dados imutável na nuvem por 30 dias substituíram um modelo de recuperação sem verificação.
- NIST CSF 2.0
- CIS Controls v8
- 3-2-1-1-0
Problema / Antes
Arquivos opacos, dados repetidos
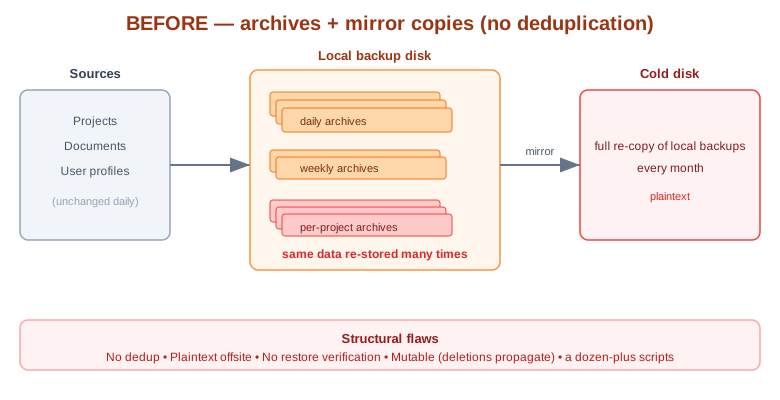
Arquivos comprimidos e datados não permitem deduplicação. Os mesmos dados inalterados são armazenados repetidamente e depois espelhados, fazendo armazenamento e transferência crescerem com o tempo, não com as mudanças.
Recuperação sem testes
Não eram realizados testes de restauração. Corrupção silenciosa poderia permanecer oculta até uma recuperação em situação de desastre.
Cópias externas desprotegidas
As cópias removíveis estavam em texto claro e eram mutáveis. Não havia criptografia no cliente nem camada imutável para conter ransomware ou exclusões propagadas pelo espelhamento.
Método
Avaliar ferramentas de backup segundo 3-2-1-1-0, verificação, criptografia e complexidade dos scripts. O Kopia foi escolhido pela deduplicação, criptografia no cliente, políticas e verificação integrada. A decisão de armazenamento contemplou recuperação externa criptografada, enquanto a auditoria das fontes e exclusões existentes levou uma base confiável às novas políticas.
Depois / A arquitetura
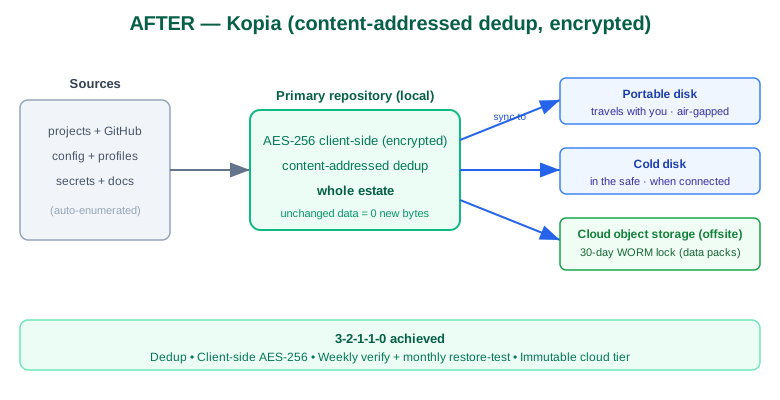
Um repositório criptografado e deduplicado é replicado para destinos portátil, frio e na nuvem. Cada bloco único é armazenado uma vez entre todos os snapshots.
O mapeamento 3-2-1-1-0
- 3 / Cópias
- Múltiplas cópias distribuídas entre destinos independentes de réplica.
- 2 / Mídias
- Armazenamento de estado sólido, discos e armazenamento de objetos.
- 1 / Fora do local
- Uma cópia em armazenamento de objetos na nuvem.
- 1 / Offline ou imutável
- Discos desconectados e pacotes de dados na nuvem com bloqueio de objetos.
- 0 / Erros verificados
- Verificação semanal de integridade e um teste mensal de restauração compõem a camada de verificação.
Criptografia antes da replicação
AES-256-GCM no cliente mantém as réplicas do repositório criptografadas; sua senha é necessária para ler o conteúdo.
Dados imutáveis, metadados graváveis
Um bloqueio de gravação única e múltiplas leituras por 30 dias protege os prefixos dos pacotes de dados imutáveis. A replicação na nuvem apenas acrescenta dados; os metadados permanecem graváveis para permitir a sincronização. O token de armazenamento não pode remover os bloqueios.
Automação com verificações de recuperação
Três scripts cuidam de snapshots e replicação diários, verificação parcial semanal de dados e testes mensais de restauração. As fontes são enumeradas automaticamente, incluindo novos projetos sem reconfiguração.
O bloqueio protege os pacotes de dados, não os metadados. Os testes demonstram recuperabilidade; a comparação byte a byte com os dados de origem permanece como etapa de reforço.
Topologia antes & depois
Resultados
- Duplicação eliminada no modelo de dados: dados inalterados nunca são armazenados novamente.
- Captura de configurações reduzida, preservando o trabalho personalizado insubstituível.
- Primeira recuperação testada: restaurações retornam arquivos e são validadas mensalmente.
- Criptografia nas réplicas e uma camada imutável na nuvem completam o modelo 3-2-1-1-0.
- Mais de uma dúzia de scripts reduzida a três, com novos projetos incluídos automaticamente.
Lições aprendidas
Mantenha exclusões na raiz da fonte
Uma política filha substitui a política pai em vez de mesclá-la. Esse sombreamento pode mudar silenciosamente o que é capturado.
Bloqueie os dados, não o bucket inteiro
A ferramenta precisa regravar metadados. Proteja os prefixos de dados imutáveis e replique apenas acrescentando conteúdo.
Faça curadoria explícita das configurações
Use uma lista de permissão, um limite de tamanho e uma lista explícita de bloqueio de credenciais e sessões; uma lista de bloqueio isolada é insuficiente.
Planeje a restauração em torno da criptografia
A criptografia no cliente permite que segredos necessários à restauração completa sejam transportados dentro do repositório criptografado, em vez de uma cópia em texto claro.
Quebre o ciclo de dependências da recuperação
O cofre de senhas deve chegar a um segundo dispositivo independentemente do backup. Um cofre disponível apenas dentro desse backup não consegue iniciar a recuperação.
Revise sua arquitetura de backup
Contato B2B da Gaugon · apenas empresas.